Audit et cartographie des identités et des accès existants
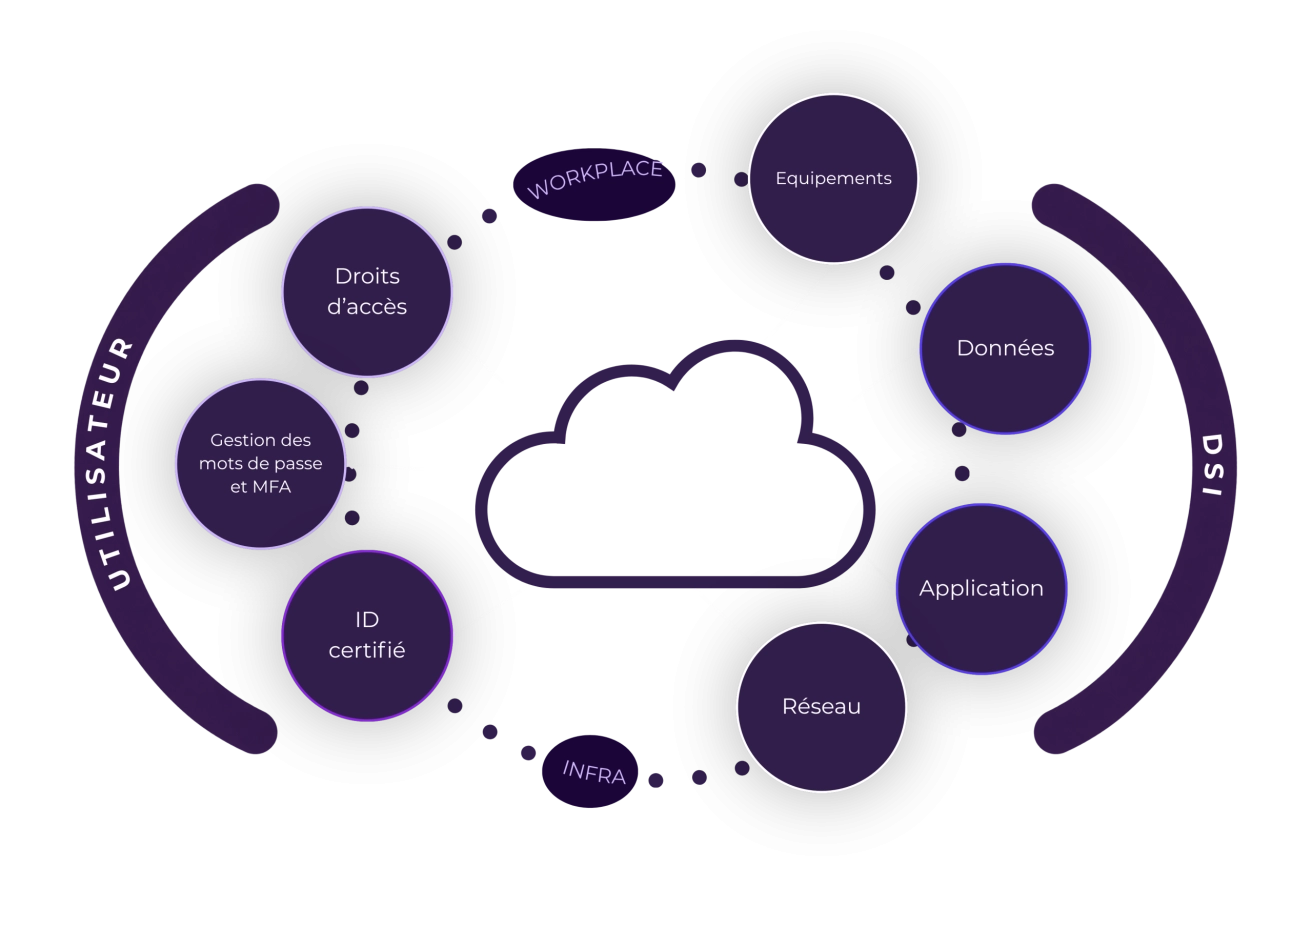
La première étape est un audit des identités actives dans le système d’information : comptes utilisateurs, comptes techniques, comptes à privilèges, droits associés et écarts par rapport aux politiques en vigueur. Cet audit révèle les comptes orphelins, les droits excessifs et les zones d’exposition prioritaires.