Audit en inventarisatie van de bestaande identiteiten en toegangen
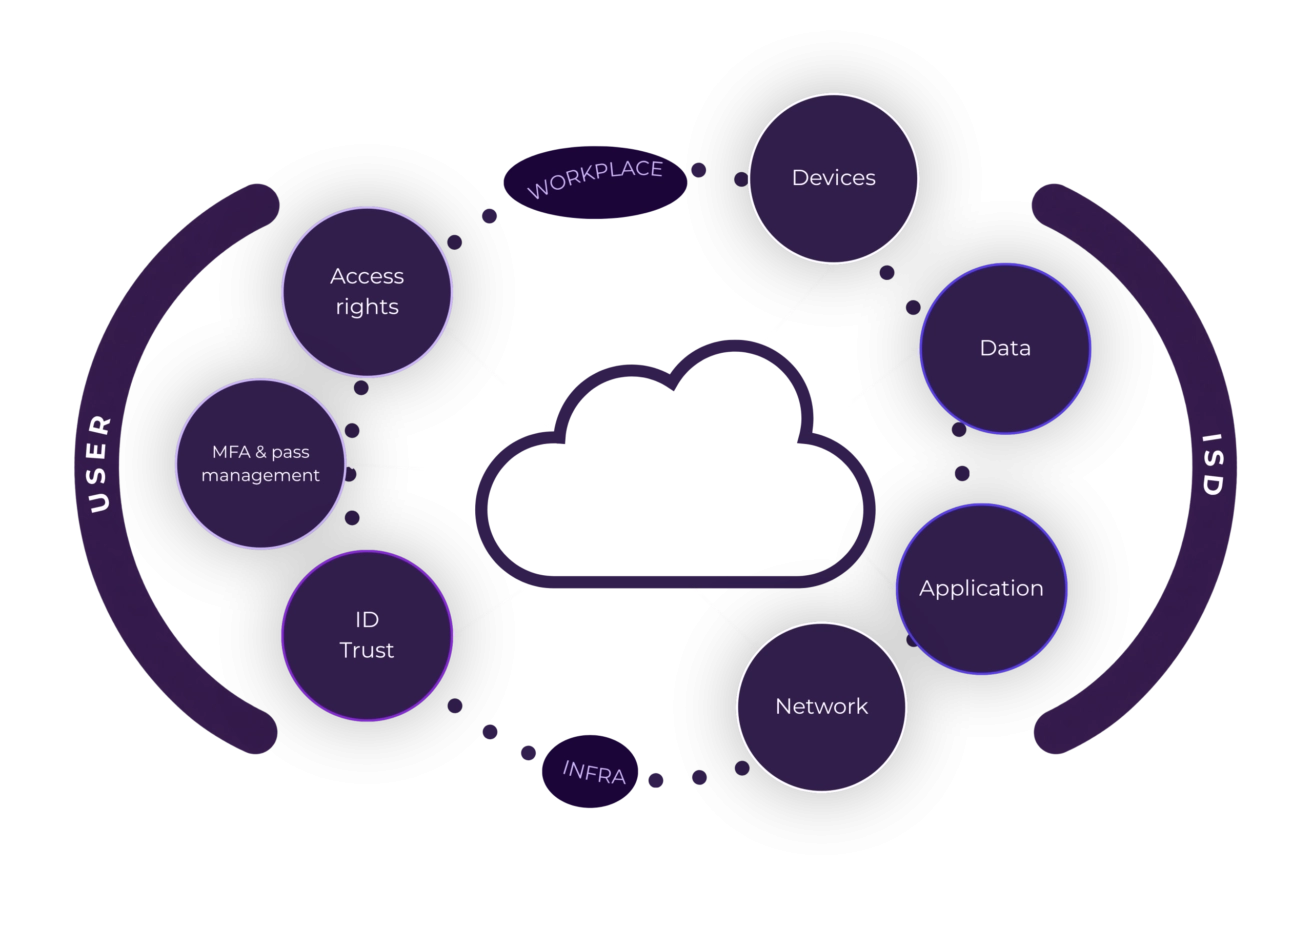
De eerste stap is een audit van de actieve identiteiten in het informatiesysteem: gebruikersaccounts, technische accounts, geprivilegieerde accounts, bijbehorende rechten en afwijkingen ten opzichte van het geldende beleid. Deze audit brengt verweesde accounts, overmatige rechten en prioritaire risicozones aan het licht.