SOC

24/7-beveiligingsmonitoring van uw informatiesysteem door een SOC: preventie, detectie, analyse en snelle respons op beveiligingsincidenten

Cyberbeveiliging stopt niet na de implementatie van beschermingsmechanismen. Dreigingen evolueren voortdurend, aanvallen zijn permanent en de detectie van een incident kan weken duren als er geen actieve monitoring is. De Managed SOC van Econocom zorgt voor continue 24/7-monitoring van al uw omgevingen (fysiek, virtueel, netwerk, databases en bedrijfsapplicaties) vanuit onze verschillende interne, veerkrachtige en gecertificeerde Security Centers, met internationale dekking.

  • Intern Security Center van Econocom: 24/7, veerkrachtig, soeverein en gecertificeerd, met internationale dekking
  • Monitoring van alle soorten middelen: fysiek, virtueel, netwerk, databases, bedrijfsapplicaties
  • Compatibel met een breed scala aan tools op de markt: Palo Alto Cortex, Cisco, CrowdStrike, Trend Micro, HarfangLab …

De scope van de Managed SOC van Econocom

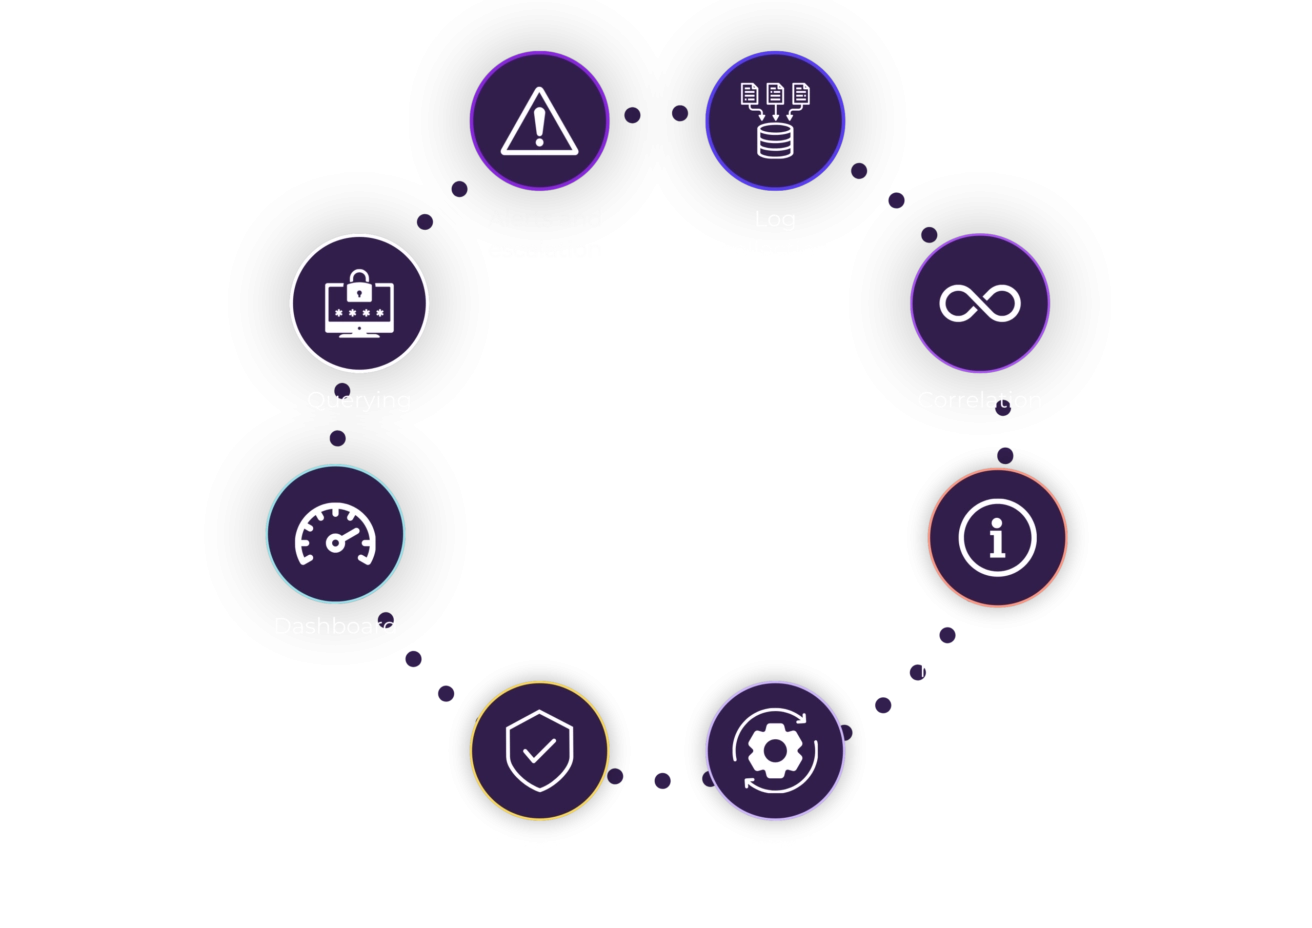
Preventie, detectie, remediëring en incidentbeheer: een volledige SOC om uw hele informatiesysteem te beschermen

  • Monitoring van alle soorten middelen: fysiek, virtueel, netwerk, databases en applicaties

    De SOC van Econocom monitort continu alle middelen van het informatiesysteem: fysieke apparatuur, virtuele omgevingen, netwerkapparatuur, databases en bedrijfsapplicaties. Deze volledige dekking garandeert dat geen enkele component van het informatiesysteem aan de monitoring ontsnapt.

  • Automatische aggregatie en correlatie van events, op al uw platformen

    Het SIEM verzamelt en correleert automatisch de beveiligingsevents van alle bewaakte componenten. De multibroncorrelatie maakt het mogelijk aanvalspatronen te detecteren die niet zichtbaar zouden zijn bij een geïsoleerde analyse van elke bron.

  • Remediëring en escalatie op afstand

    Wanneer een incident is bevestigd, starten de SOC-teams van Econocom de remediëringsprocedures: isolatie van gecompromitteerde systemen, blokkering van kwaadaardige communicatie en escalatie naar de operationele teams volgens de vastgelegde protocollen.

  • Beheer van beveiligingsincidenten door een toegewijd Security Center

    De SOC van Econocom (Security Operations Center), 24 uur per dag en 7 dagen per week operationeel, verzorgt de kwalificatie, het beheer en de oplossing van beveiligingsincidenten. Escalatie naar derden is mogelijk, afhankelijk van de aard en de ernst van de incidenten.

  • Breed scala aan markt- en interne tools: Palo Alto Cortex, Cisco, CrowdStrike, Trend Micro

    De SOC van Econocom steunt op een selectie van tools op de markt (Palo Alto Cortex, Cisco, CrowdStrike, Trend Micro), aangevuld met door Econocom ontwikkelde interne tools. Deze combinatie garandeert een optimale dekking van de dreigingen en het vermogen om in te spelen op de specifieke kenmerken van elke klantomgeving.

Cijfers en bewijs

Een dreigingscontext die beveiligingsmonitoring onmisbaar maakt

  • 73%

    van de bedrijven kreeg het afgelopen jaar te maken met ransomwareaanvallen

  • +95%

    jaarlijkse toename van cyberaanvallen

Voordelen

Snellere detectie, effectievere respons en IT-teams die worden ontlast van de monitoring.

  • Betere anticipatie en automatisering voor een snellere respons

    De automatische correlatie van events en de automatisering van de eerste remediëringsacties maken het mogelijk incidenten te anticiperen en de tijd tussen detectie en respons te verkorten.

  • Efficiënte 24x7-dekking om de interne middelen te ontlasten

    De SOC van Econocom zorgt voor continue monitoring, 24 uur per dag en 7 dagen per week, waardoor de interne IT-teams worden ontlast van de beveiligingspermanentie en zich kunnen concentreren op projecten met meer toegevoegde waarde.

  • Kostenoptimalisatie zonder in te boeten aan beveiliging

    Door de beveiligingsmonitoring uit te besteden aan een geïndustrialiseerde SOC geniet u van een hoog niveau van expertise en dekking tegen lagere kosten dan een vergelijkbare interne SOC.

  • Betere beschikbaarheid en beheer van middelen

    Realtime inzicht in incidenten en beveiligingsdashboards maken het mogelijk de middelen voor beveiliging beter te beheren en acties te prioriteren volgens de kriticiteit van de dreigingen.

Veelgestelde vragen

  • Een SOC (Security Operations Center) is een operationeel centrum voor de monitoring, detectie en respons op cyberbeveiligingsincidenten. Econocom beheert een eigen SOC, 24/7 beschikbaar, met internationale dekking en hooggecertificeerde expertise.

  • Het SIEM (Security Information and Event Management) is de technologische tool die beveiligingsevents verzamelt, correleert en analyseert. De SOC is de menselijke organisatie die het SIEM en andere tools gebruikt om incidenten te detecteren, te onderzoeken en erop te reageren. Econocom biedt beide aan, gecombineerd in een managed aanbod.

  • De SOC van Econocom steunt op een breed scala aan tools op de markt (Palo Alto Cortex, Cisco, CrowdStrike, Trend Micro), aangevuld met intern ontwikkelde tools. De keuze van de ingezette tools wordt voor elke klant afgestemd op zijn omgeving en specifieke behoeften.

  • De implementatie van een Managed SOC begint met een evaluatie van de bestaande omgeving: te monitoren scope, volwassenheid van de aanwezige beveiligingstools en verwachte serviceniveaus. Op basis daarvan bepalen onze experts de monitoringscope en de passende SLA's. Laten we samen uw situatie bekijken.

Ga in gesprek met een Econocom-expert

Vertrouw de monitoring van uw IT-beveiliging toe aan de SOC van Econocom: 24/7, internationale dekking, toonaangevende tools en een intern Security Center.

Bespreek uw project