SOC

La supervision de la sécurité de votre SI 24/7 par un SOC : prévention, détection, analyse et réponse rapide aux incidents de sécurité

La cybersécurité ne s’arrête pas après la mise en place de mécanismes de protection. Les menaces évoluent en permanence, les attaques sont permanentes et la détection d’un incident peut prendre des semaines si aucune supervision active n’est en place. Le SOC managé d’Econocom assure une surveillance continue 24/7 de tous vos environnements — physiques, virtuels, réseau, bases de données et applications métier — depuis nos différents Centres de Sécurité résilients et internes certifiés, avec une couverture internationale.

  • Centre de Sécurité interne Econocom — 24/7, résilients, souverains et certifiés — couverture internationale
  • Supervision de tous types de ressources : physique, virtuelle, réseau, bases de données, applications métier
  • Compatible avec une large gamme d'outils du marché : Palo Alto Cortex, Cisco, CrowdStrike, Trend Micro, HarfangLab …

Le périmètre du SOC managé Econocom

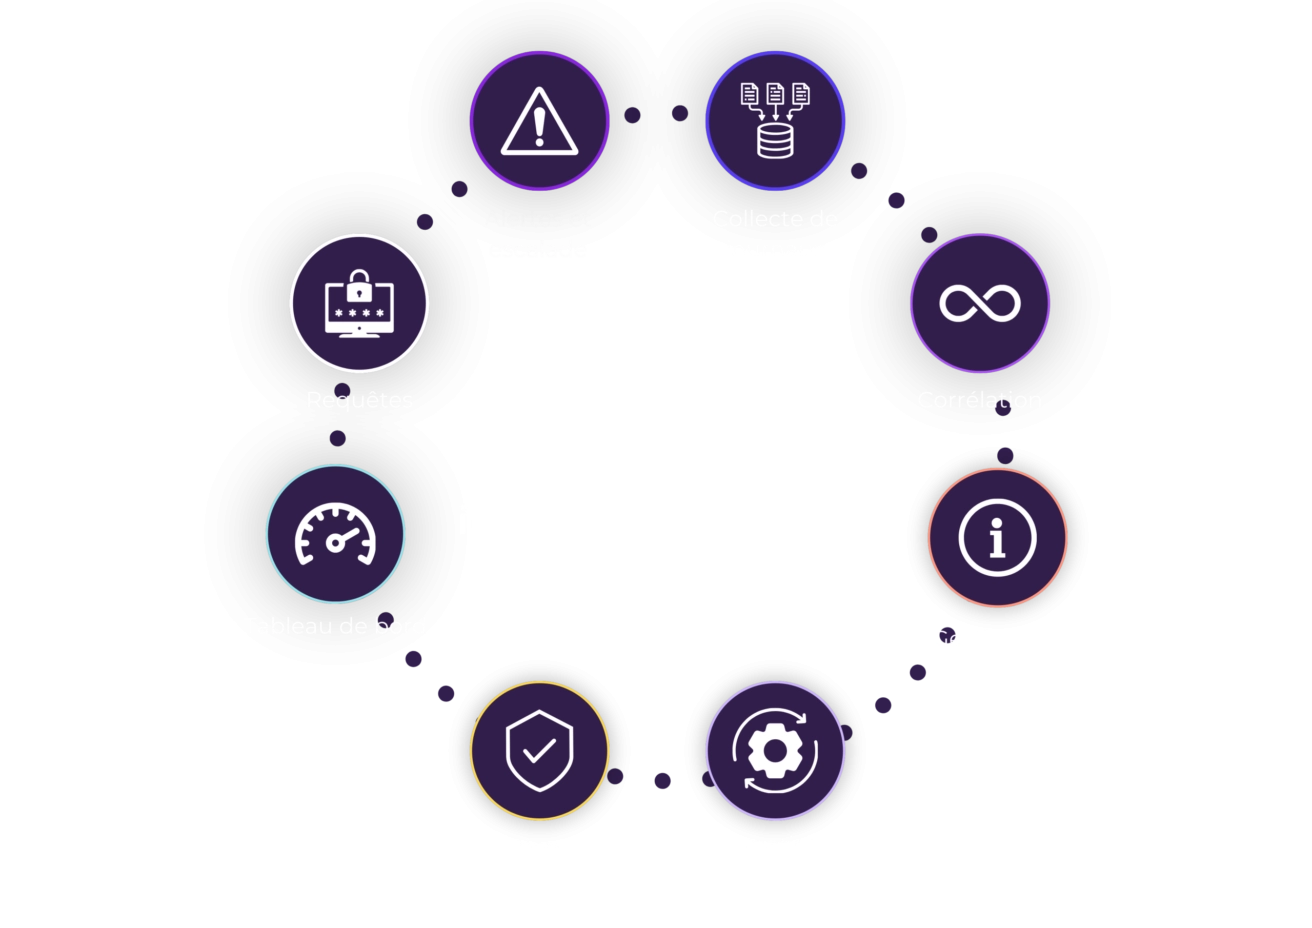
Prévention, détection, remédiation et gestion des incidents : un SOC complet pour protéger l'ensemble de votre SI

  • Supervision de tous types de ressources : physique, virtuelle, réseau, bases de données et applications

    Le SOC Econocom supervise en continu l’ensemble des ressources du SI : équipements physiques, environnements virtuels, équipements réseau, bases de données et applications métier. Cette couverture exhaustive garantit qu’aucun composant du système d’information n’échappe à la surveillance.

  • Une agrégation et une mise en relation automatique des événements, sur toutes vos plateformes

    Le SIEM collecte et corrèle automatiquement les événements de sécurité issus de l’ensemble des composants supervisés. La corrélation multi-sources permet de détecter des patterns d’attaque qui ne seraient pas visibles en analysant chaque source de manière isolée.

  • Remédiation et escalade à distance

    Lorsqu’un incident est confirmé, les équipes SOC Econocom déclenchent les procédures de remédiation : isolation des systèmes compromis, blocage des communications malveillantes et escalade vers les équipes opérationnelles selon les protocoles définis.

  • Gestion des incidents de sécurité par un Centre de Sécurité dédié

    Le SOC Econocom (Security Operations Center) — opéré 24h/24, 7j/7 — prend en charge la qualification, la gestion et la résolution des incidents de sécurité. Une escalade vers des tiers est possible selon la nature et la gravité des incidents.

  • Large gamme d'outils du marché et internes : Palo Alto Cortex, Cisco, CrowdStrike, Trend Micro

    Le SOC Econocom s’appuie sur une sélection d’outils du marché — Palo Alto Cortex, Cisco, CrowdStrike, Trend Micro — complétée par des outils internes développés par Econocom. Cette combinaison garantit une couverture optimale des menaces et une capacité d’adaptation aux spécificités de chaque environnement client.

Preuve

Un contexte de menaces qui rend la supervision de sécurité incontournable

  • 73%

    des entreprises ont subi des attaques de ransomware au cours de l'année dernière

  • +95%

    d'augmentation annuelle des cyberattaques

Bénéfices

Une détection plus rapide, une réponse plus efficace et des équipes IT libérées de la surveillance.

  • Meilleure anticipation et automatisation pour une réponse plus rapide

    La corrélation automatique des événements et l'automatisation des premières actions de remédiation permettent d'anticiper les incidents et de réduire le délai entre la détection et la réponse.

  • Couverture efficace 24x7 pour décharger les ressources internes

    Le SOC Econocom assure une surveillance continue 24h/24, 7j/7, déchargeant les équipes IT internes de la contrainte de l'astreinte sécurité et leur permettant de se concentrer sur des projets à plus forte valeur.

  • Optimisation des coûts sans compromettre la sécurité

    Externaliser la supervision de sécurité vers un SOC industrialisé permet de bénéficier d'un niveau d'expertise et de couverture élevé à un coût inférieur à celui d'un SOC interne équivalent.

  • Disponibilité et gestion des ressources améliorées

    La visibilité en temps réel sur les incidents et les tableaux de bord de sécurité permettent de mieux gérer les ressources dédiées à la sécurité et de prioriser les actions selon la criticité des menaces.

FAQ

  • Un SOC (Security Operations Center) est un centre opérationnel dédié à la surveillance, à la détection et à la réponse aux incidents de cybersécurité. Econocom opère un SOC en propre, disponible 24/7, avec une couverture internationale et une expertise hautement certifiée.

  • Le SIEM (Security Information and Event Management) est l'outil technologique qui collecte, corrèle et analyse les événements de sécurité. Le SOC est l'organisation humaine qui exploite le SIEM et d'autres outils pour détecter, investiguer et répondre aux incidents. Econocom propose les deux, combinés dans une offre managée.

  • Le SOC Econocom s'appuie sur une large gamme d'outils du marché — Palo Alto Cortex, Cisco, CrowdStrike, Trend Micro — complétée par des outils internes développés en propre. Le choix des outils déployés pour chaque client est adapté à son environnement et à ses besoins spécifiques.

  • La mise en place d'un SOC managé commence par une évaluation de l'environnement existant : périmètre à superviser, maturité des outils de sécurité en place et niveaux de service attendus. Sur cette base, nos experts définissent le périmètre de supervision et les SLA adaptés. Échangeons pour évaluer votre situation.

Échangez avec un expert Econocom

Confiez la supervision de votre sécurité IT au SOC Econocom : 24/7, couverture internationale, outils leaders du marché et Centre de Sécurité interne.

Discuter de votre projet